Credential stuffing: ataques de reutilização de credenciais
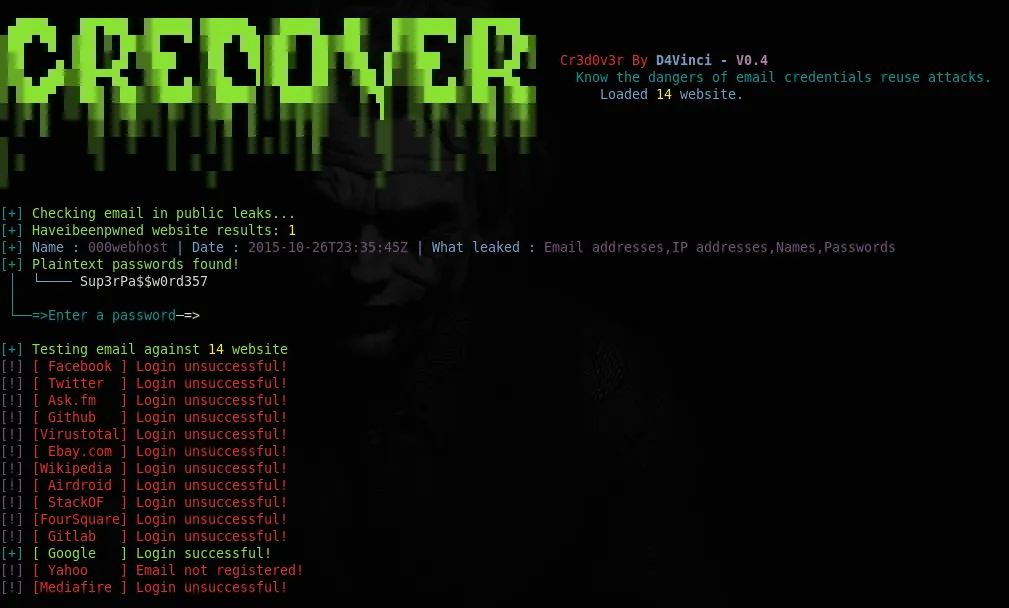
Você informa um endereço de e-mail para o Cr3dOv3r, então ele faz dois trabalhos simples:
- Procura por vazamentos (leaks) públicos que contenha tal e-mail, se houver, retorna com todos os detalhes disponíveis sobre o vazamento (utiliza API do haveibenpwned) e tenta obter as senhas de texto simples a partir dos vazamentos encontrados (usando @GhostProjectME);
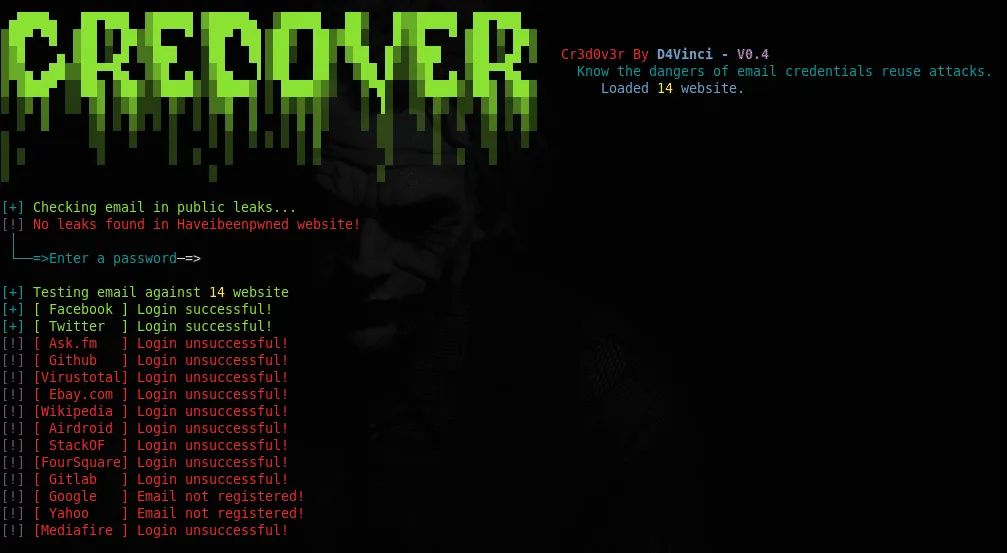
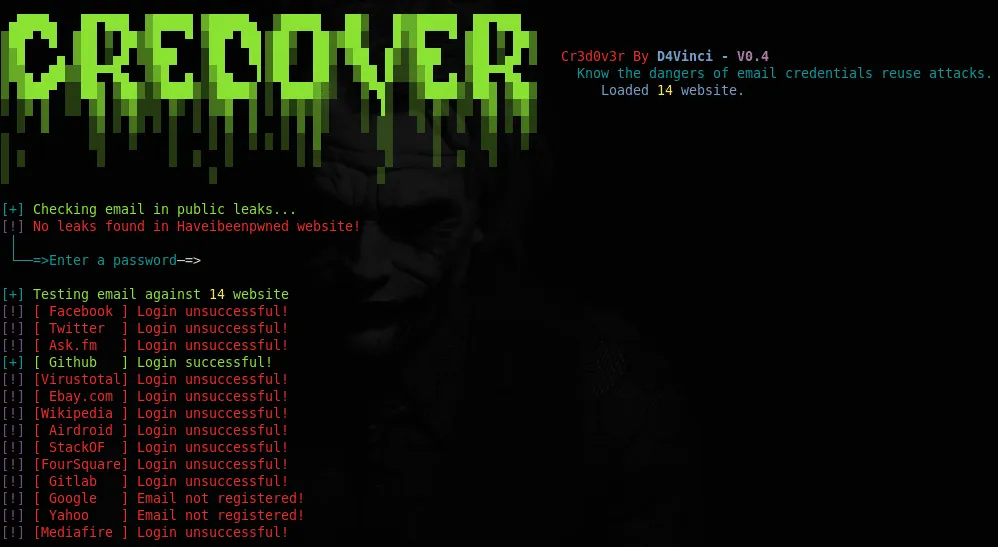
- Agora, você informa uma senha ou uma senha vazada, então ele tenta utilizar essas credenciais contra alguns sites conhecidos (ex: Facebook, Twitter, Google, etc) e informa se o login foi bem sucedido.
Alguns dos cenários que o Cr3dOv3r pode ser utilizado:
- Verificar se o e-mail de destino consta em vazamentos e use a senha vazada para verificar os sites;
- Verificar se as credenciais de destino encontradas são reutilizadas em outros sites ou serviços;
- Verificar se a senha antiga que você obteve do vazamento ainda é usada em qualquer outro site.
Screenshots
.
.
Utilização
Argumentos posicionais:
  email       Email/username para checar

Argumentos opcionais:
  -h, --help  mostre esta mensagem de ajuda e saia
  -p          não verifique se há vazamentos ou senhas de texto simples
  -np         não verifique senhas de texto simples
  -q          modo silencioso (sem banner)
Instalação e Requisitos
Para pleno funcionamento da ferramenta, você deve ter:
- Python 3.x ou 2.x (preferencialmente versão 3);
- Sistemas Linux ou Windows;
- Funcionou em algumas máquinas com MacOS e python3;
- Os requisitos são mencionados nas próximas linhas.
Instalação em Windows
Após baixar o ZIP e descompactá-lo:
cd Cr3dOv3r-master python -m pip install -r win_requirements.txt python Cr3d0v3r.py -h
Instalação em Linux
git clone https://github.com/D4Vinci/Cr3dOv3r.git cd Cr3dOv3r python3 -m pip install -r requirements.txt python3 Cr3d0v3r.py -h
Instalação para Docker
git clone https://github.com/D4Vinci/Cr3dOv3r.git docker build -t cr3dov3r Cr3dOv3r/ docker run -it cr3dov3r "example@gmail.com"
Se você quiser adicionar um site à ferramenta, siga as instruções no wiki.
Confira também o artigo violações de senhas estão impulsionando o mercado de credential stuffing, publicado aqui mesmo no site.
Download Cr3dOv3r
Para efetuar o download do Cr3dOv3r, baixe direto por este link (413 kb) ou confira a página oficial do projeto no Github.
.
Disclaimer: Todas as informações aqui contidas são para fins didáticos e não para causar danos e prejuízos para alguém, usem sempre o conhecimento aqui compartilhado com ética e responsabilidade. Não nos responsabilizamos pela utilização indevida do conteúdo aqui exposto. Leia mais no aviso legal em nosso site.
.